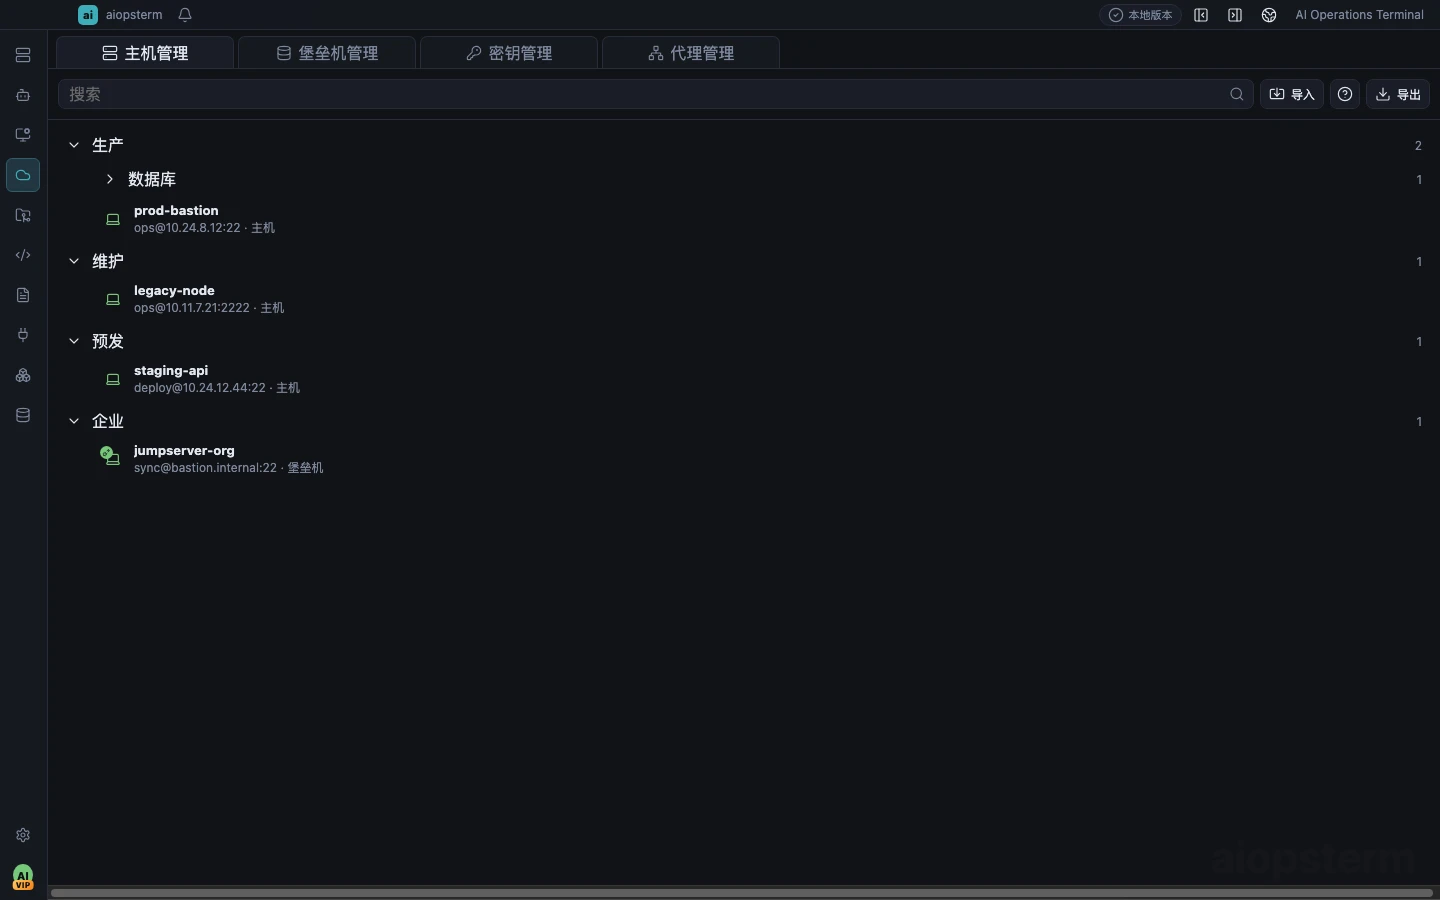
多环境统一管理生产、测试与本地资源,一个视图
01 OVERVIEW
为人和 AI 打造的运维终端。
连接任何环境,运行任何命令,并与 AI 协作。终端、编码 Agent 会话和基础设施工具都在一个可查看、可控制的工作台中。
支持 Windows、macOS 和 Linux,正式版本均已签名
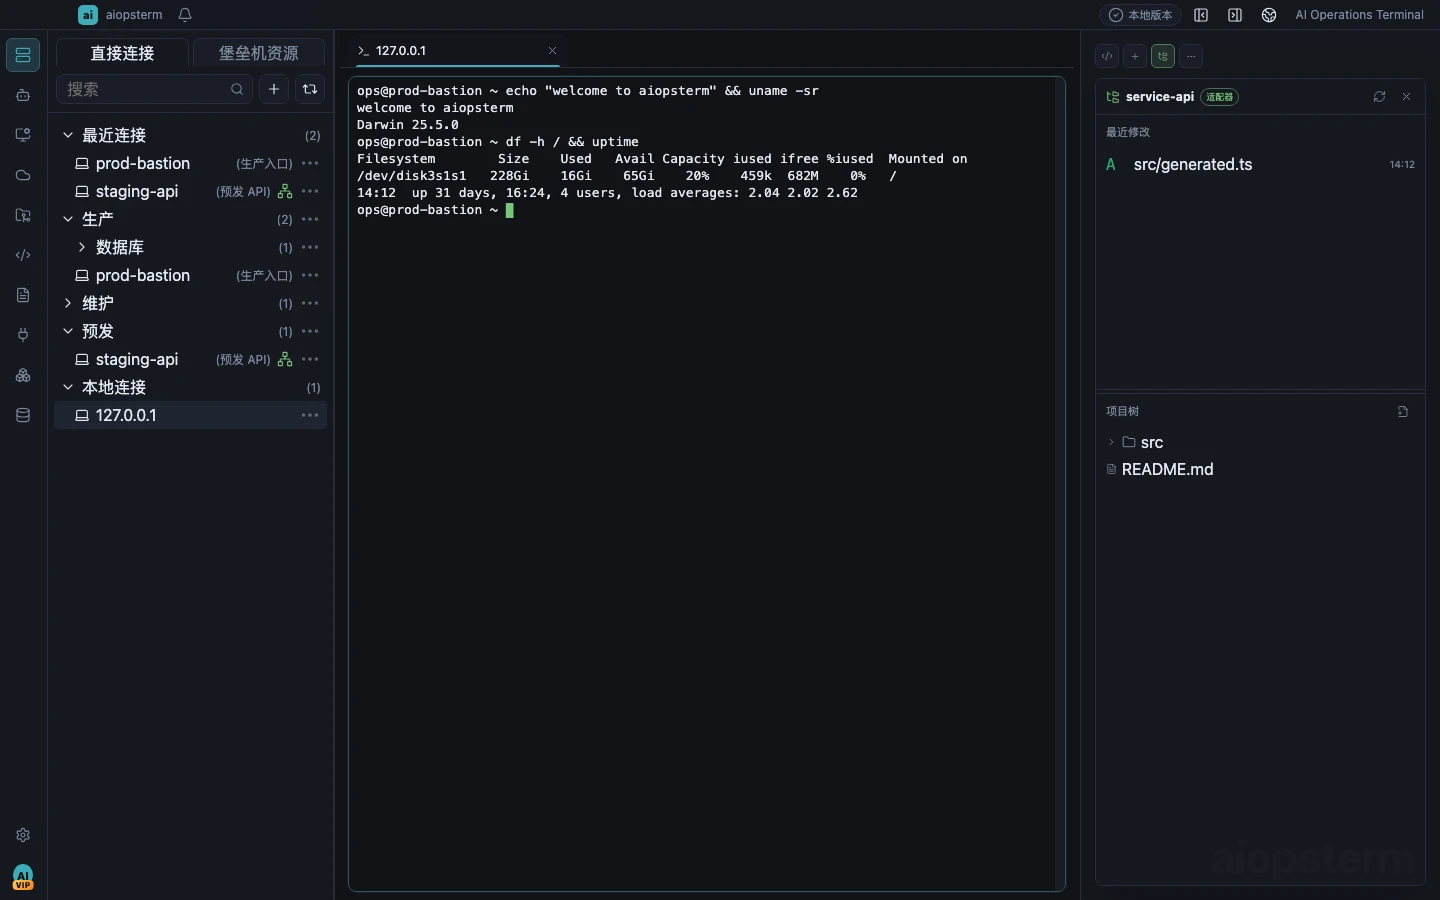
AI 原生工作流Codex、Claude Code、OpenCode 等
安全优先最小权限、审批和审计
可扩展能力MCP 工具与外部 Agent
02 主机资产
从一个索引管理整套环境。
按业务、环境和用途组织主机、数据库与集群。连接状态、访问入口和常用操作始终在手边。
- 主机、密钥、代理与跳板机统一管理
- 生产、测试、数据库等环境分组
- SSH、Agent 与隧道连接
- 搜索、状态与快捷操作
03 专业终端
真正用于运维工作的终端。
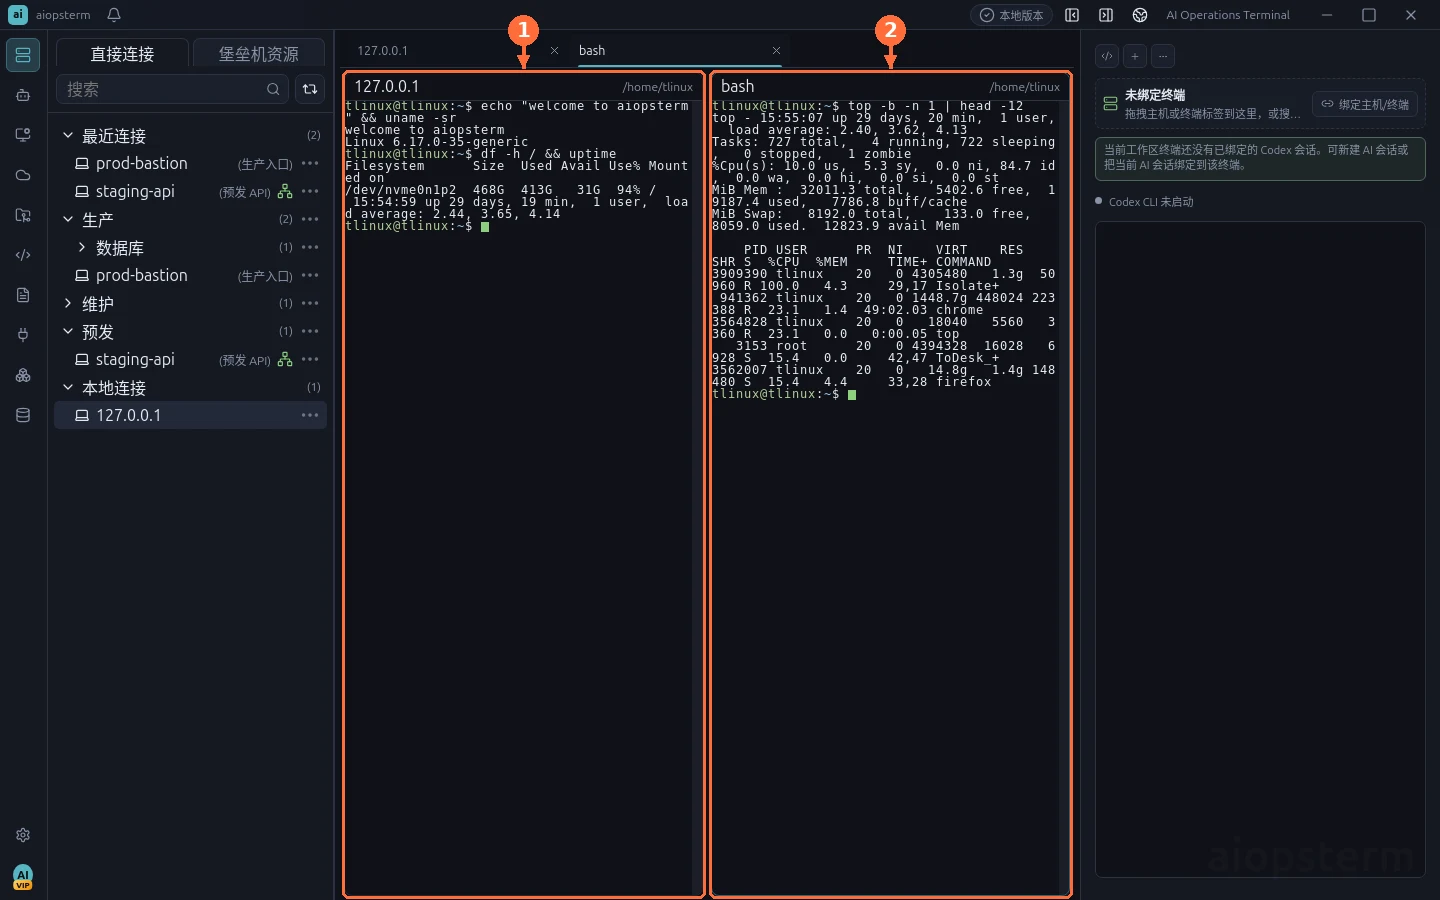
多标签、多分屏、会话持久化和主机 Agent 共享同一工作区。观察、操作与自动化不再需要切换工具。
多标签与分屏
同时运行、监控和对比多个任务。
持久会话
保留工作上下文,随时继续。
上下文 AI 助手
在终端旁解释、生成并执行。
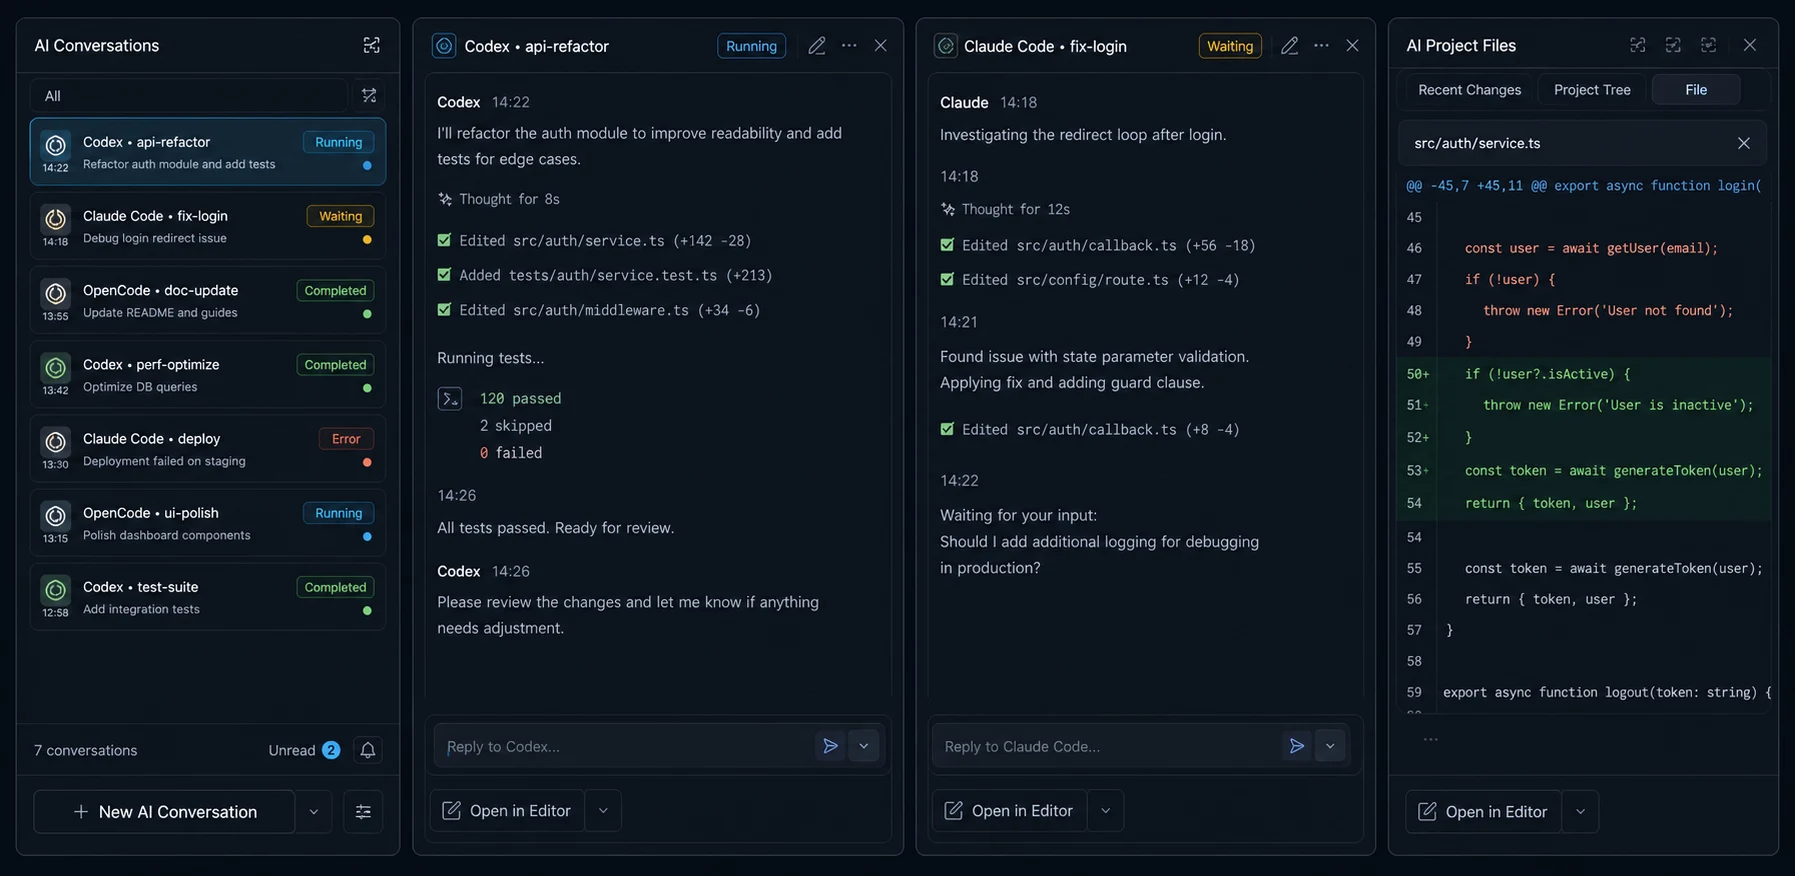
04 AI 会话
AI 工作不再消失在终端里。
统一查看 Codex、Claude Code、OpenCode 等编码 Agent 的真实会话、运行状态、项目文件和最近修改。
- 等待、运行、完成与错误状态
- 双会话并排查看与比较
- 完整 transcript 浏览与编辑
- 项目树、源码、差异和最近修改
05 MCP
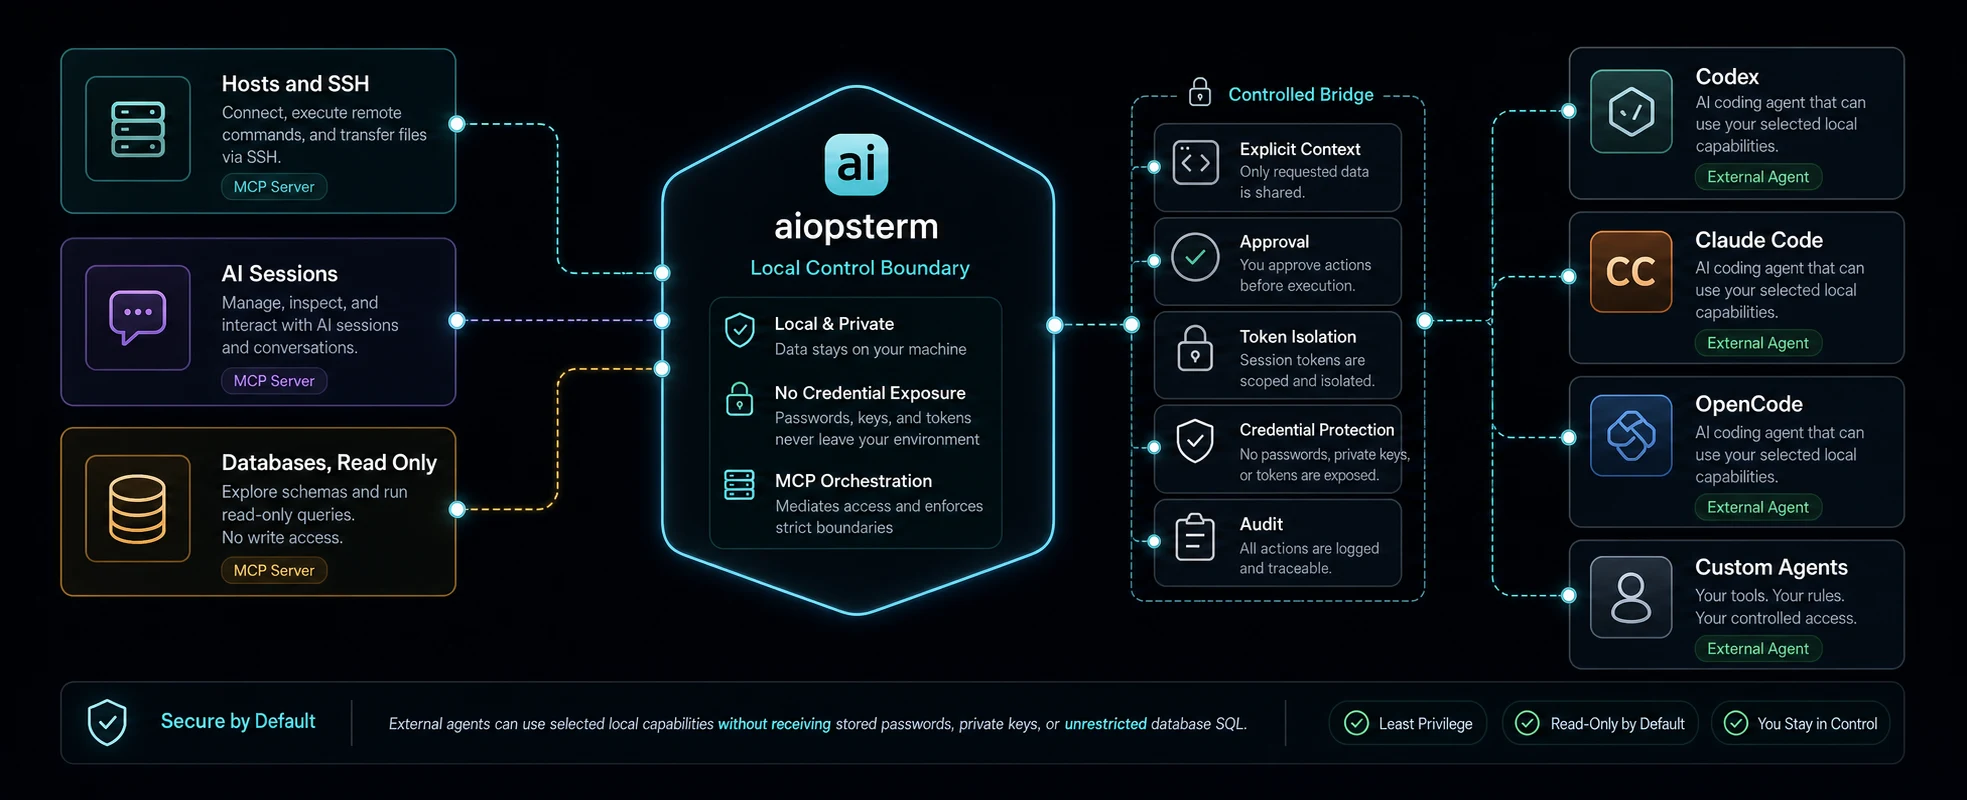
把选中的能力交给 AI,而不是交出凭据。
将主机与 SSH、AI 会话和只读数据库分别导出为 MCP Server。外部 Agent 只获得明确选择、受范围约束并可审计的操作。
显式上下文执行前审批Token 隔离凭据保护完整审计
06 安全
控制权始终在你手中。
安全不是附加选项,而是连接、授权和自动化的默认边界。